

TrendAI Vision One™をGoogle Security Operations SIEM (Google SecOps) とデータを共有するように設定し、セキュリティテレメトリ分析を強化します。
TrendAI Vision One™はCyber Risk Exposure Managementリスクイベント、Workbenchアラート、Observed Attack Techniquesイベント、コンテナ脆弱性、デバイス脆弱性、活動データ、監査ログをTrendAI™が管理するAWS S3 bucketsに送信します。Google SecOpsは約15分ごとにデータフィードを使用してこのデータを取得します。S3 bucketsから取得されないデータは7日間のみ保持されます。
Google SecOpsで複数のフィードを作成し、フィードを使用して取得したデータを個別に設定できます。
 |
重要次の指示は2024年4月7日時点で有効です。詳細については、Google SecOpsドキュメントを参照してください。
|
手順
- TrendAI Vision One™でアクセスキーを生成し、Google SecOpsに送信するデータを指定してください。
- に移動します。
- [Google Security Operations SIEM]をクリックしてください。
- [アクセスキー]の下で、[Generate key]をクリックして、Google SecOpsでのデータフィード構成に使用されるアクセスキーIDとシークレットアクセスキーを生成します。
- [Data transfer]の下で、S3バケットに送信したいデータの横にあるトグルを有効にします。

注意
-
アクティビティデータをS3 bucketに送信するにはTrendAI™フレックスCreditsが必要です。アクティビティデータ転送のデータ許容量を設定し、Credit Usageを管理してください (Platform Usage and Credits)。
-
データ形式と要件の詳細については、AWS S3バケットのデータ仕様を参照してください。
-
S3バケット内のデータは7日間保持され、その後削除されます。TrendAI Vision One™からデータを取り込むために、Google SecOpsフィードが適切に構成されていることを確認してください。
データ転送が有効になると、S3 URIが生成され、データが対応するS3 bucketに送信され始めます。S3 URIをコピーして安全な場所に保存してください。 -
- [イベント]および[アクティビティデータ]については、データの範囲を変更するには[編集]をクリックしてください。スコープを変更しても生成されたS3 URIは変更されません。
- 特定のデータの送信をGoogle SecOpsに停止するには、データの横にあるトグルを無効にします。データ転送を再度有効にすると、新しいS3 URIが生成されます。Google SecOpsで新しいフィードを構成する必要があります。
- Google SecOpsで、AWS S3バケットからデータを取得するフィードを作成してSIEM設定を構成します。
- Google SecOps メニューから [設定] を選択し、[Feeds] をクリックします。
- [新規追加] をクリックします。
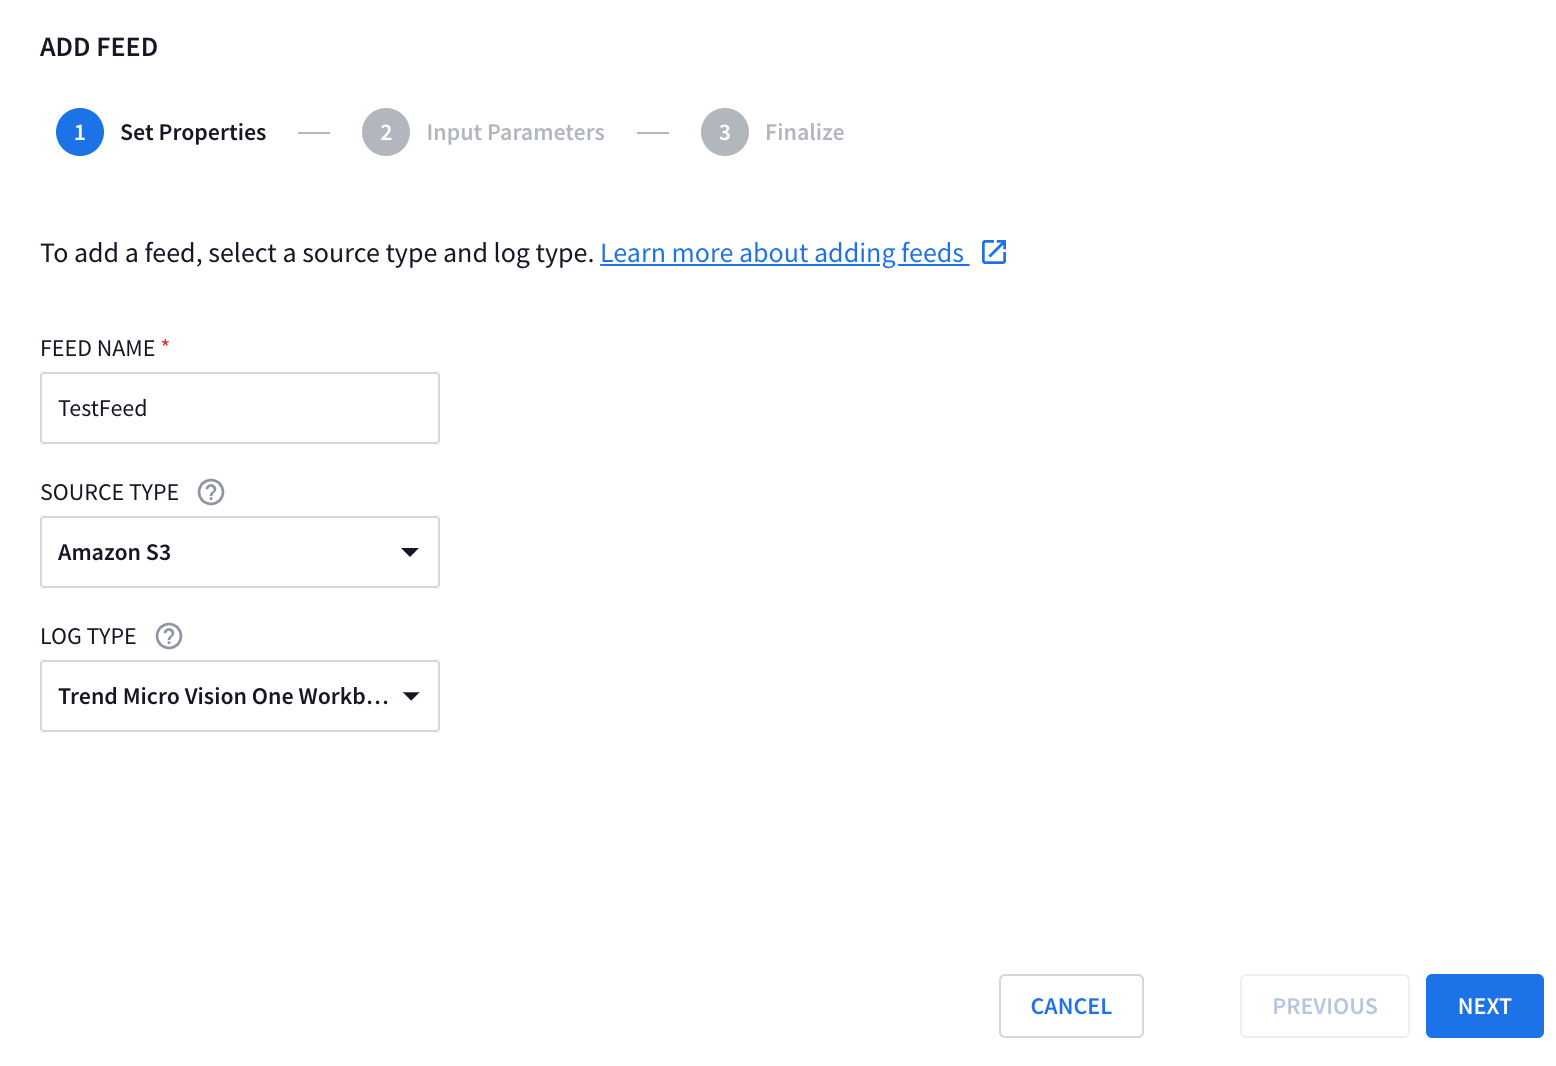
- に移動します。[プロパティ]にアクセスします。
-
[FEED NAME]を指定してください。
-
[Amazon S3]を選択して[SOURCE TYPE]を選択します。
-
[LOG TYPE]のためにGoogle SecOpsが取り込むTrendAI Vision One™データを選択してください。利用可能なオプションは次のとおりです。
-
TrendAI Vision One™アクティビティ
-
TrendAI Vision One™ 検出
-
TrendAI Vision One™ コンテナ脆弱性
- TrendAI Vision One™ デバイスの脆弱性
-
TrendAI Vision One™ Workbench
-
TrendAI Vision One™監査
-
TrendAI Vision One™ Observed Attack Techniques
-
TrendAI Vision One™ Cyber Risk Exposure Managementリスクイベント
-
-
[次へ] をクリックします。
-
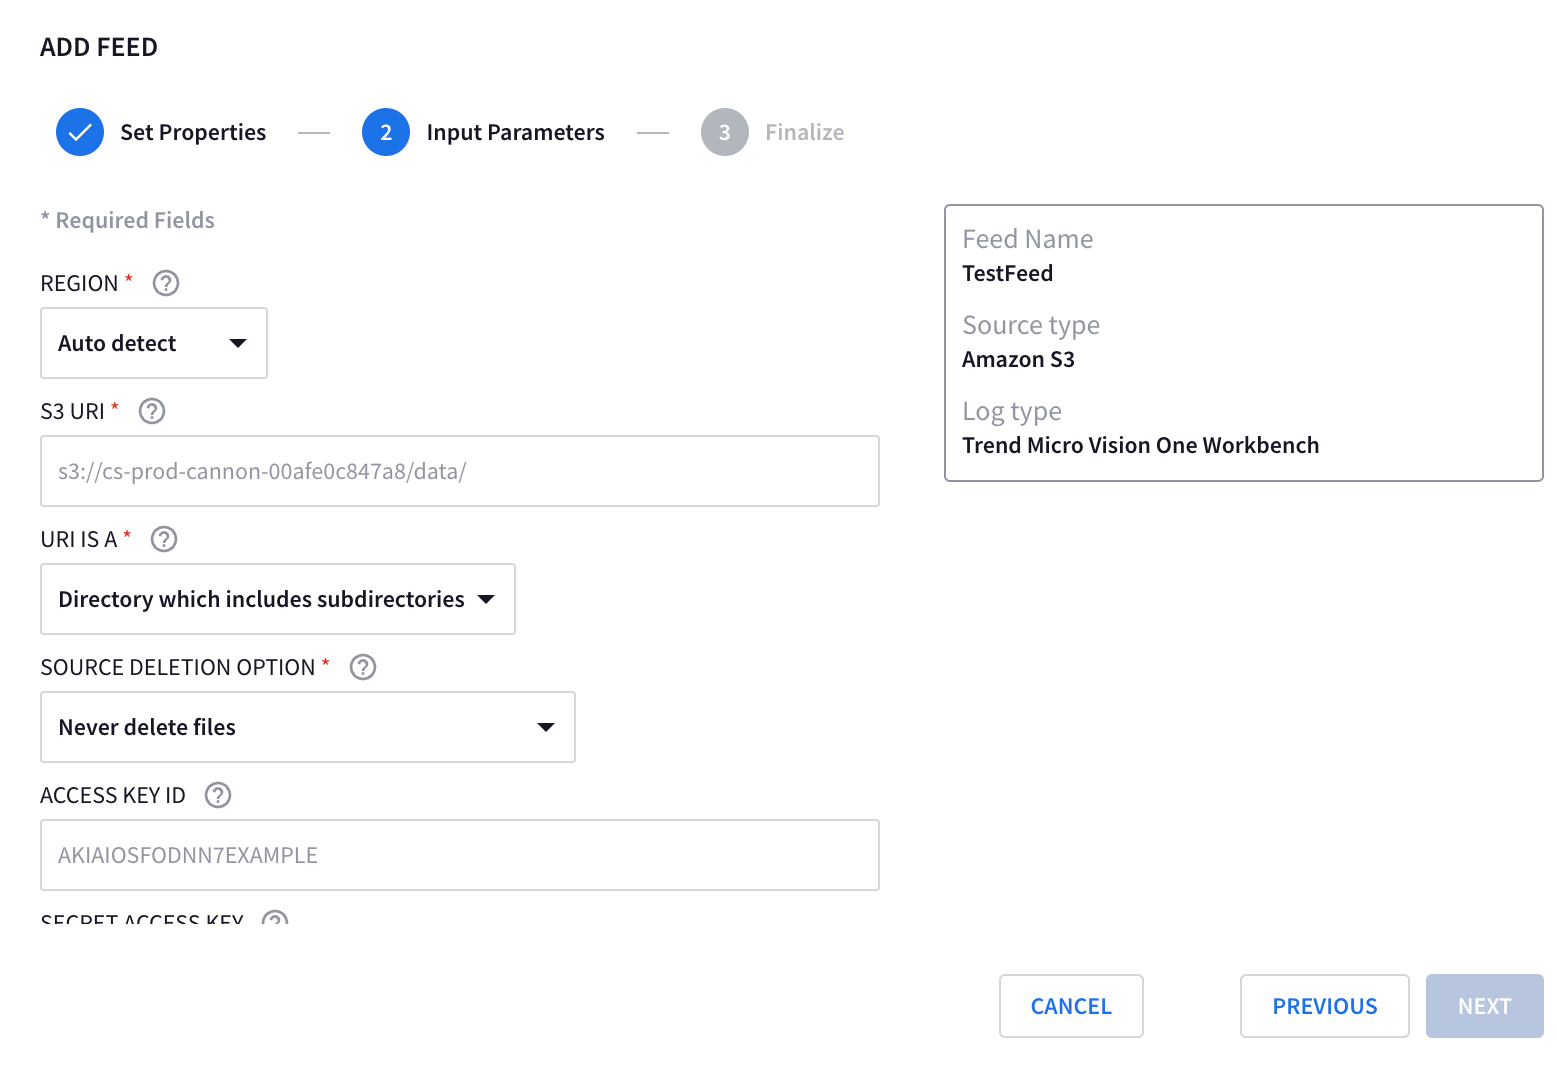
- に移動します。[Input Parameters]にアクセスします。
-
[REGION]の[Auto Detect]を選択してください。
-
前のステップで取得したS3 URIを[S3 URI]に貼り付けてください。
-
[URI IS A]の[Directory which includes subdirectories]を選択します。
-
[Never delete files]を選択して[SOURCE DELETION OPTION]にします。
-
前の手順で取得したアクセスキーIDとシークレットアクセスキーをそれぞれ[アクセスキーID]と[シークレットアクセスキー]に貼り付けてください。
-
[NEXT] をクリックします。
-
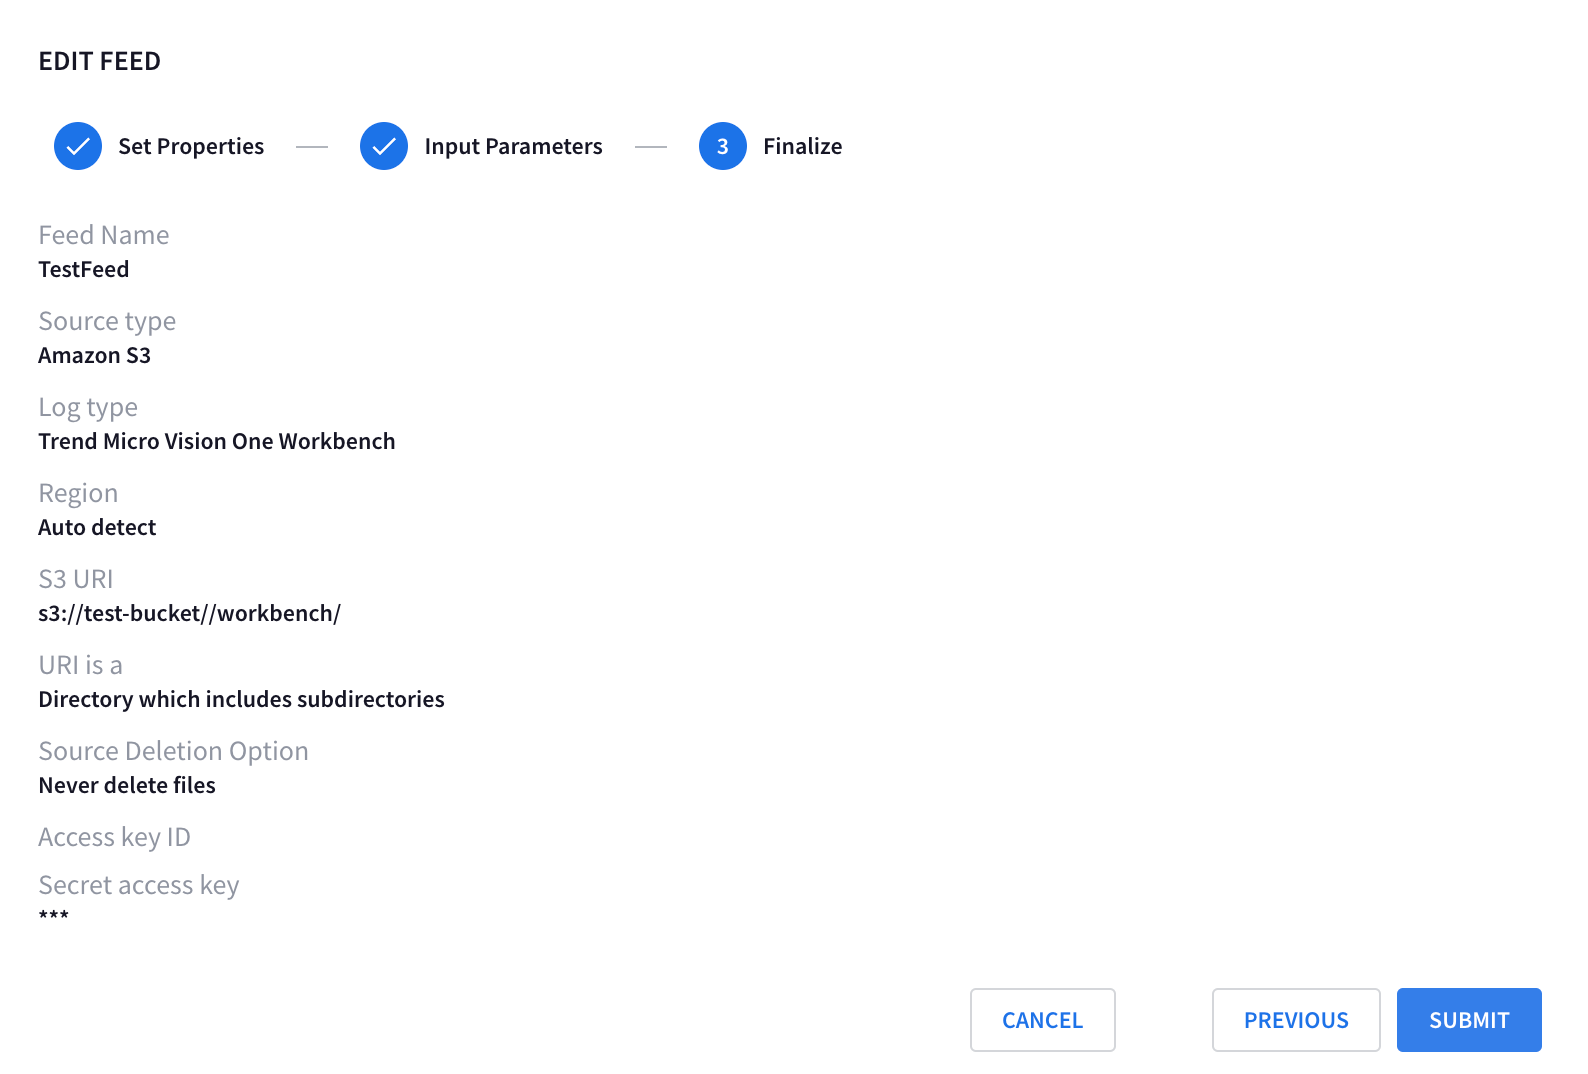
- [Finalize]ページに移動し、フィード設定を確認して送信してください。
-
新しいフィード設定を確認してください。
-
[SUBMIT]をクリックします。
-
- すべてのデータタイプに対して複数のフィードを追加するには繰り返してください。
フィードの作成と管理の詳細については、Google SecOpsドキュメントを参照してください。Google SecOpsは約15分ごとにS3バケットからTrendAI Vision One™データを取得し始めます。